TECHVIFY Logo
セキュリティアドバイザリー · 2026年10月

ソフトウェアサプライチェーンにとって最悪の1週間。あなたの会社は大丈夫ですか?

10日間で8件のインシデント:鍵の漏えい、バックドア入りパッケージ、解読された証明書の鍵、ランタイムのRCE。どれも御社を直接攻撃する必要はありませんでした:Railway、LiteLLM、OpenCode、eMudhra、PHPとNode.js、GitLab、Plex、SBI。

10日間で8件のインシデント

ベンダーのアドバイザリーとMicrosoft Threat Intelligenceに基づく事実、そしてTechvifyが御社の状況をどれだけ早くお伝えできるか。

10日間に主要ベンダーで発生したセキュリティインシデント
8
GitLabのRCE脆弱性2件のCVSSスコア
10.0
CVEレコード上のPHP2ShellとNode2ShellのCVSSスコア
9.2
解読されたeMudhraのCA署名鍵。うち1つは数字の「4」
8
AI主導の攻撃で、最初の接触から特権クラウドアクセスまで(Microsoft)
< 3時間
にSBOMを付与し、影響範囲をすばやく特定
全ビルド

直接攻撃される必要はありません。依存関係1つ、プロバイダー1社、過剰な権限を持つ鍵1つで十分です。

今週のインシデント

サプライチェーンが8か所で破られました

インフラ、パッケージ、証明書、ランタイム、ソース管理、そして銀行。ベンダーは違っても、教訓は一つです。

  • インフラ

    Railway

    顧客の環境変数へのアクセスが発生。全ユーザーにすべてのシークレットの差し替えが求められました。

  • パッケージ

    LiteLLM 1.107.0

    PyPIとDocker Hubで公開されたリリースに、認証情報窃取プログラムとバックドアが混入していました。

  • APIキー

    OpenCode

    Consoleユーザーの1.4%が保存していたOpenAI、Anthropic、GoogleのAPIキーが流出した可能性があります。

  • 証明書

    eMudhra

    8つのCA署名鍵が解読可能なほど脆弱で、うち1つの秘密鍵は数字の「4」でした。各ブラウザは信頼を取り消しました。

  • ランタイム

    PHP & Node.js

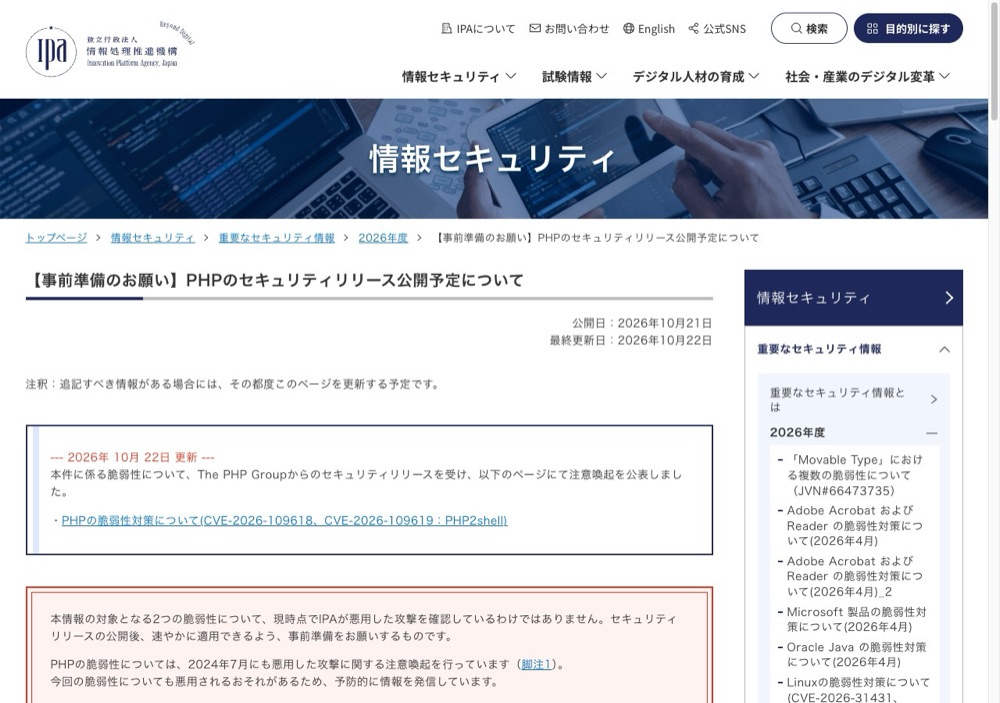
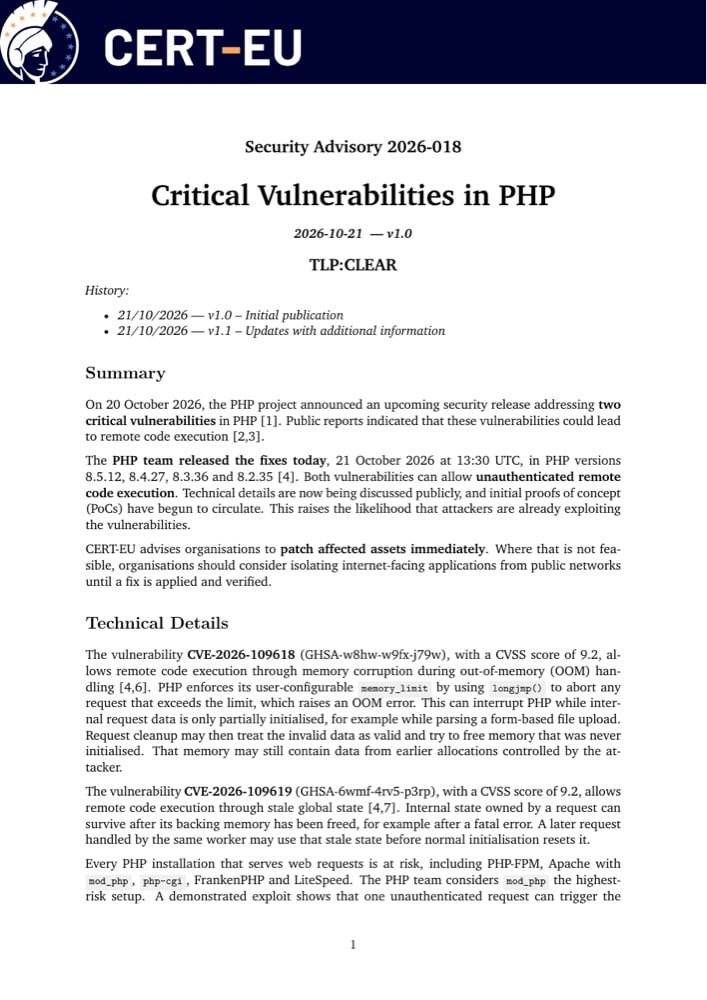
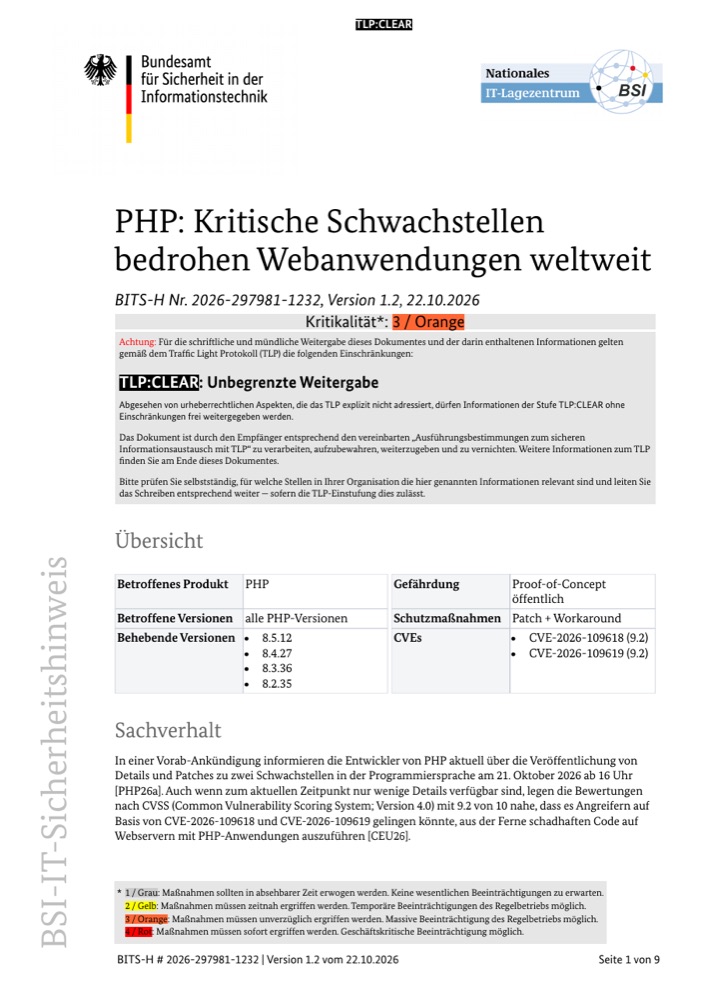
    リモートコード実行に対する緊急パッチ:PHP2Shell(CVE 2件、CVSS 9.2)とNode2Shell(CVE-2026-111497、CVEレコード上のCVSS 9.2)。Express 5とfetch()はBrotliを自動で展開します。Node 20には修正が提供されません。

  • ソース管理

    GitLab

    認証不要のRCE脆弱性2件(CVSS 10.0)。7.0以降のすべてのセルフマネージド版が対象です。

  • 悪用確認

    Plex

    Plex2ShellチェーンがCISAの悪用済み脆弱性リストに追加。実環境でクリプトマイナーの設置が確認されています。

  • データ漏えい

    SBI

    3,897件の顧客レコードがダークウェブで発見されました。流出元はいまだ不明です。

1 / 8

多数の組織へ展開するAI攻撃エージェントと、切れたチェーンの環
攻撃者もAIエージェントを使い始めています

Storm-0940はエージェント型AIペネトレーションテストフレームワークで数百の組織を攻撃しました

Microsoft Threat Intelligenceは、ConnectWiseのサプライチェーン侵害を、ARTEXフレームワークを用いる中国国家系の攻撃者によるものとしています。窃取したアプリケーション認証情報により、対話的なサインインなしで活動が可能でした。複数のケースで、最初の接触から特権クラウドアクセスの取得まで3時間もかかりませんでした。

今すぐ対応を

まずパッチを。次にチェーン全体の確認を。

ベンダーの修正を適用し、すべてのプロセスを再起動し、コンテナイメージを再ビルドしてください。各国のサイバーセキュリティ機関も1日のうちに同じ警告を発しています。

本社

ベトナム、ハノイ市、タインスアン(Thanh Xuan)区、レ・ヴァン・ルオン(Le Van Luong)通り37番地、HUDTOWERビル タワーA 9階

なぜ重要か

直接攻撃される必要はありません。サプライチェーンが攻撃者の代わりに扉を開けます。

侵害された依存関係1つ、インフラプロバイダー1社、あるいは権限が広すぎるAPIキー1つで、チェーン全体が巻き込まれます。レガシーシステムはバージョンを上げるだけでは済みません。そしてAIエージェントに与える権限が増えるほど、漏えいした認証情報1つで起こせる被害も大きくなります。

  • 依存関係
  • シークレットと鍵
  • CI/CD
  • レガシーランタイム
  • AIエージェントの権限
  • サードパーティプロバイダー
セキュリティコンサルタントに相談する
Techvifyの対応

「影響はあるか?」から
「二度と起こさない」まで

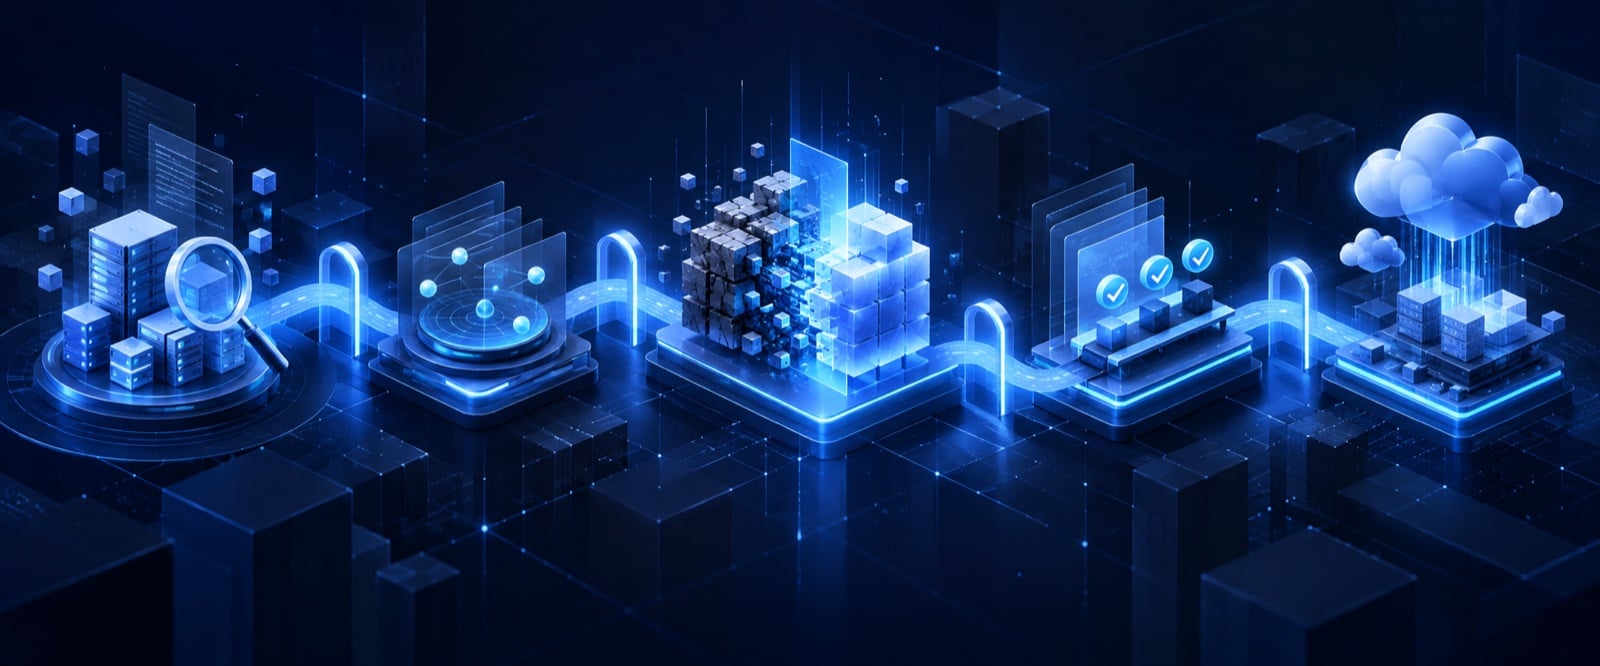
1つの流れ、5つのステップ。各段階で明確なエビデンスを示します。

  • ステップ 01

    把握

    サービス、依存関係、シークレット、アクセス権を持つすべてのエージェントを棚卸しします。

    攻撃対象領域の完全な一覧

  • ステップ 02

    評価

    棚卸し結果に対し、依存関係、シークレット、悪用可能性のチェックを実施します。

    実際の影響度で順位付けしたリスク

  • ステップ 03

    リバースエンジニアリング

    変更の前に、レガシーシステムが実際に何をしているかを解明します。

    再構築で維持すべき振る舞いのベースライン

  • ステップ 04

    修正とテスト

    元の攻撃経路が塞がれるまで、パッチ適用、鍵のローテーション、再テストを繰り返します。

    エビデンスに基づく対応完了

  • ステップ 05

    モダナイゼーション

    パッチで対応できないものは、全ビルドをスキャンするパイプライン上で再構築します。

    本番環境への安全な経路

1 / 5

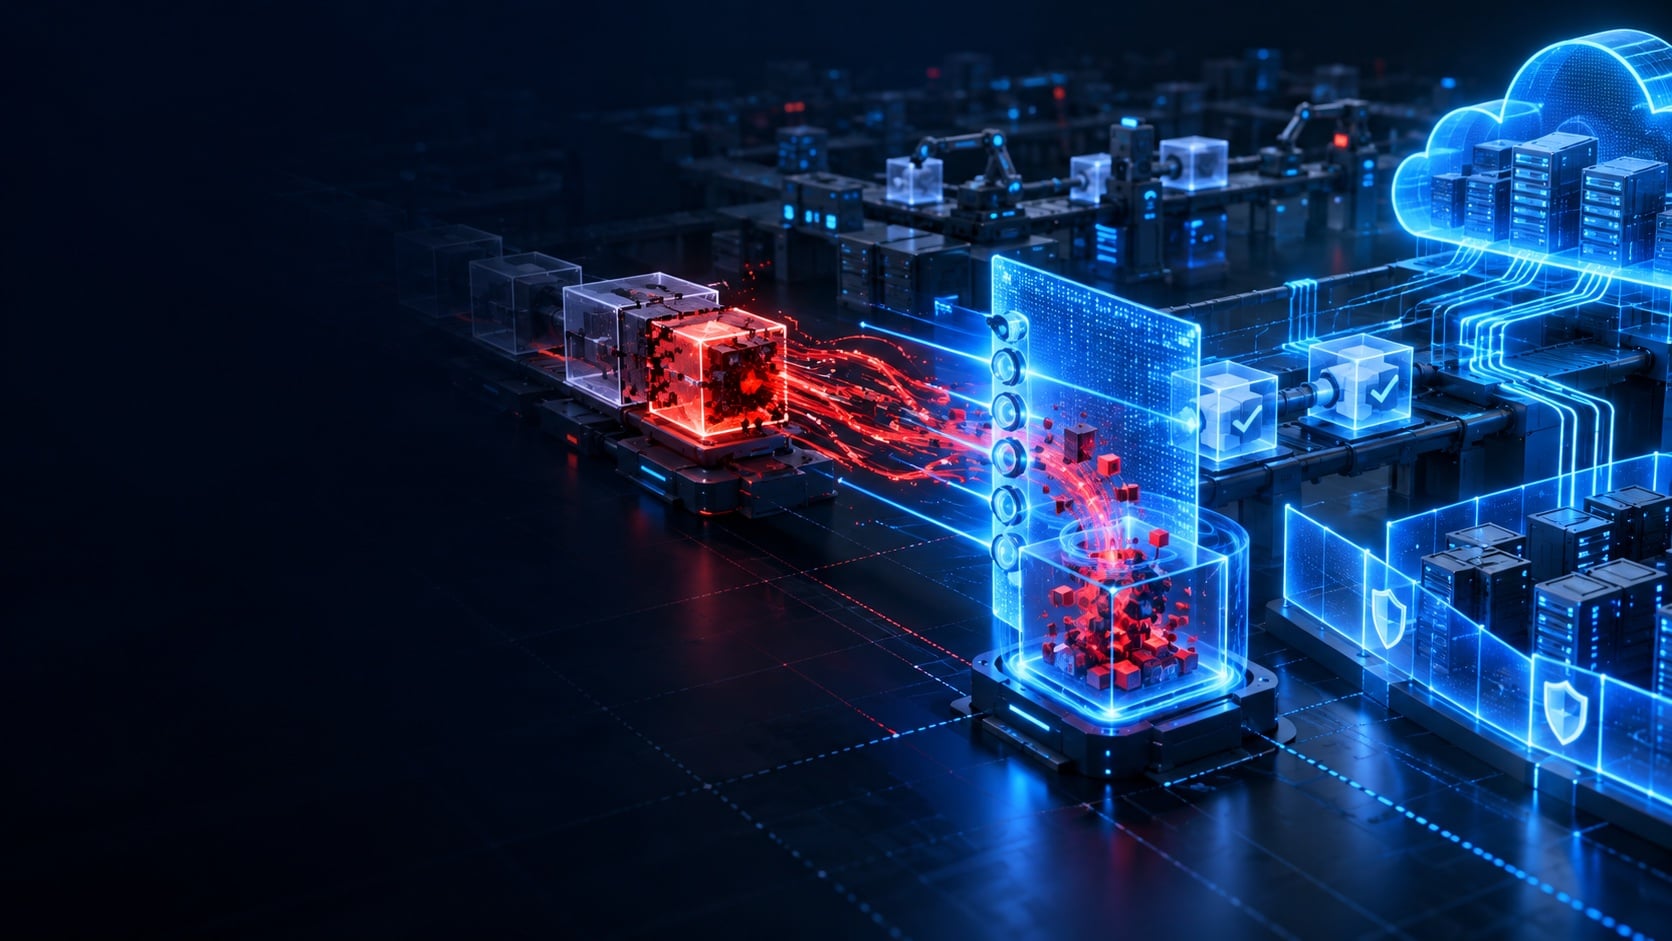
ソフトウェアの把握から評価、再構築、検証、クラウドへのデプロイまでをつなぐ5段階のセキュリティ対応
サービス

1日の監査から全面的な再構築まで

Techvifyのチームが提供します。3つを合わせて1つのリリースゲートとなり、1つでも不合格ならリリースを止めます。

  • 01/

    ソフトウェア影響診断

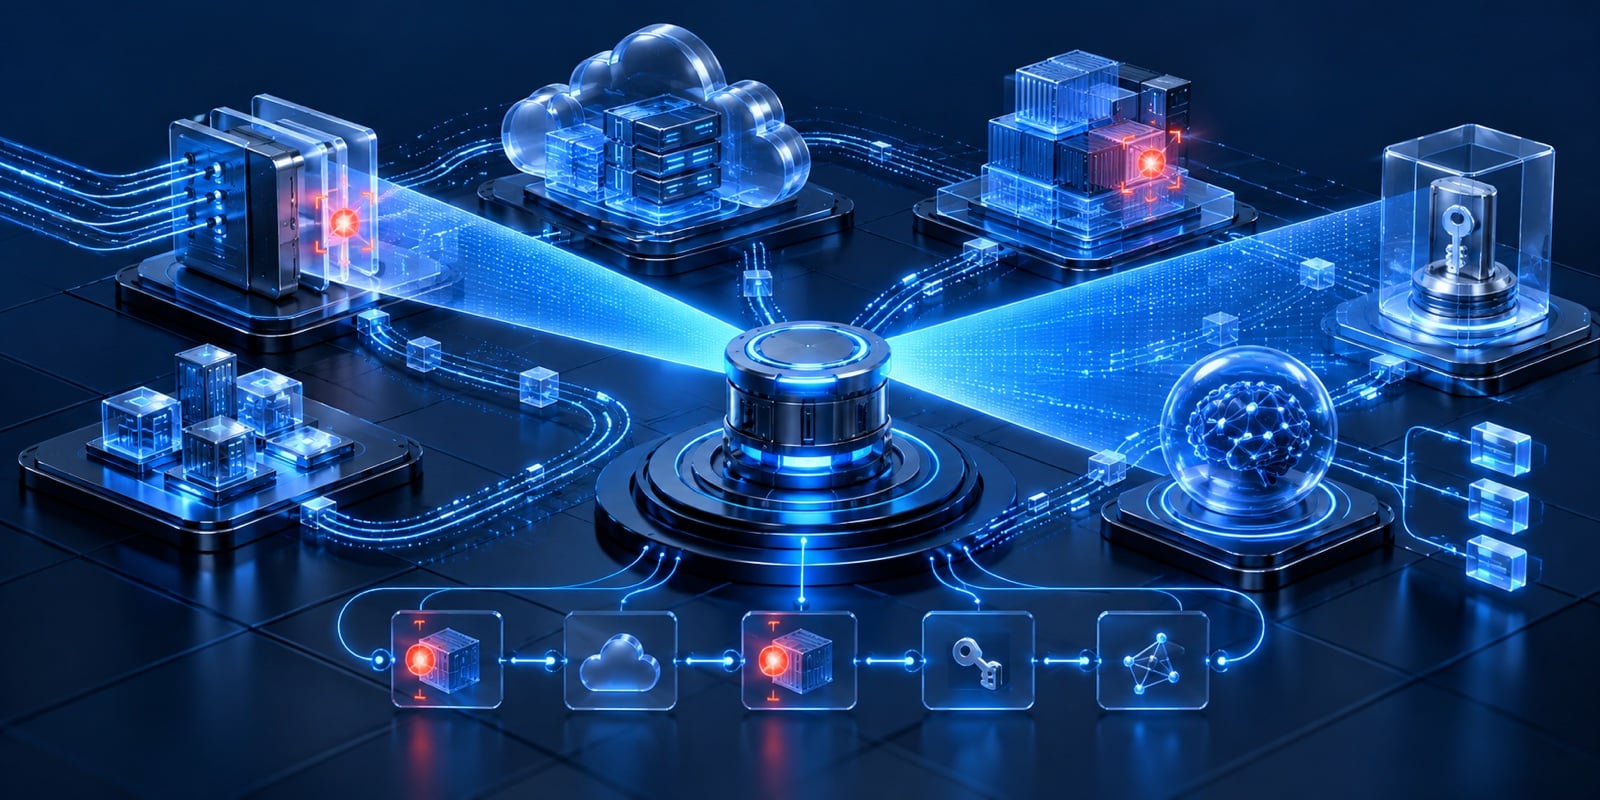
    依存関係のスキャン、シークレットと鍵の監査、AIエージェントのアクセス範囲のレビューを1日で実施。その後、エージェントによるペネトレーションテストで悪用可能な箇所を記録付きのエビデンスで実証します。

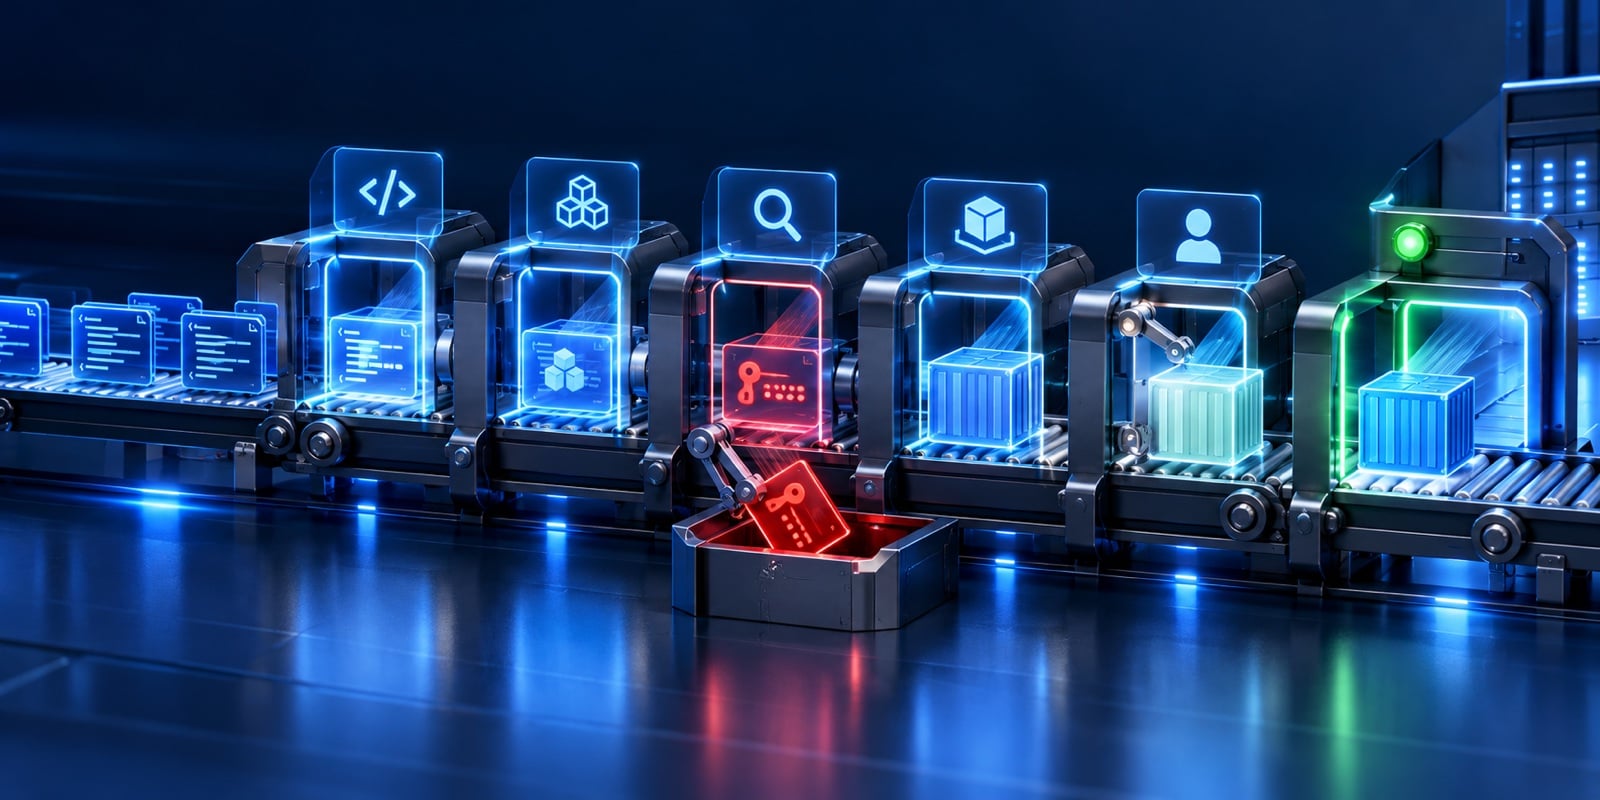
    イラスト:中央のスキャナーがサーバー、クラウド、コンテナ、鍵保管庫、AIモデルを走査し、チェーン上の依存関係をすべて追跡
  • 02/

    レガシーモダナイゼーション

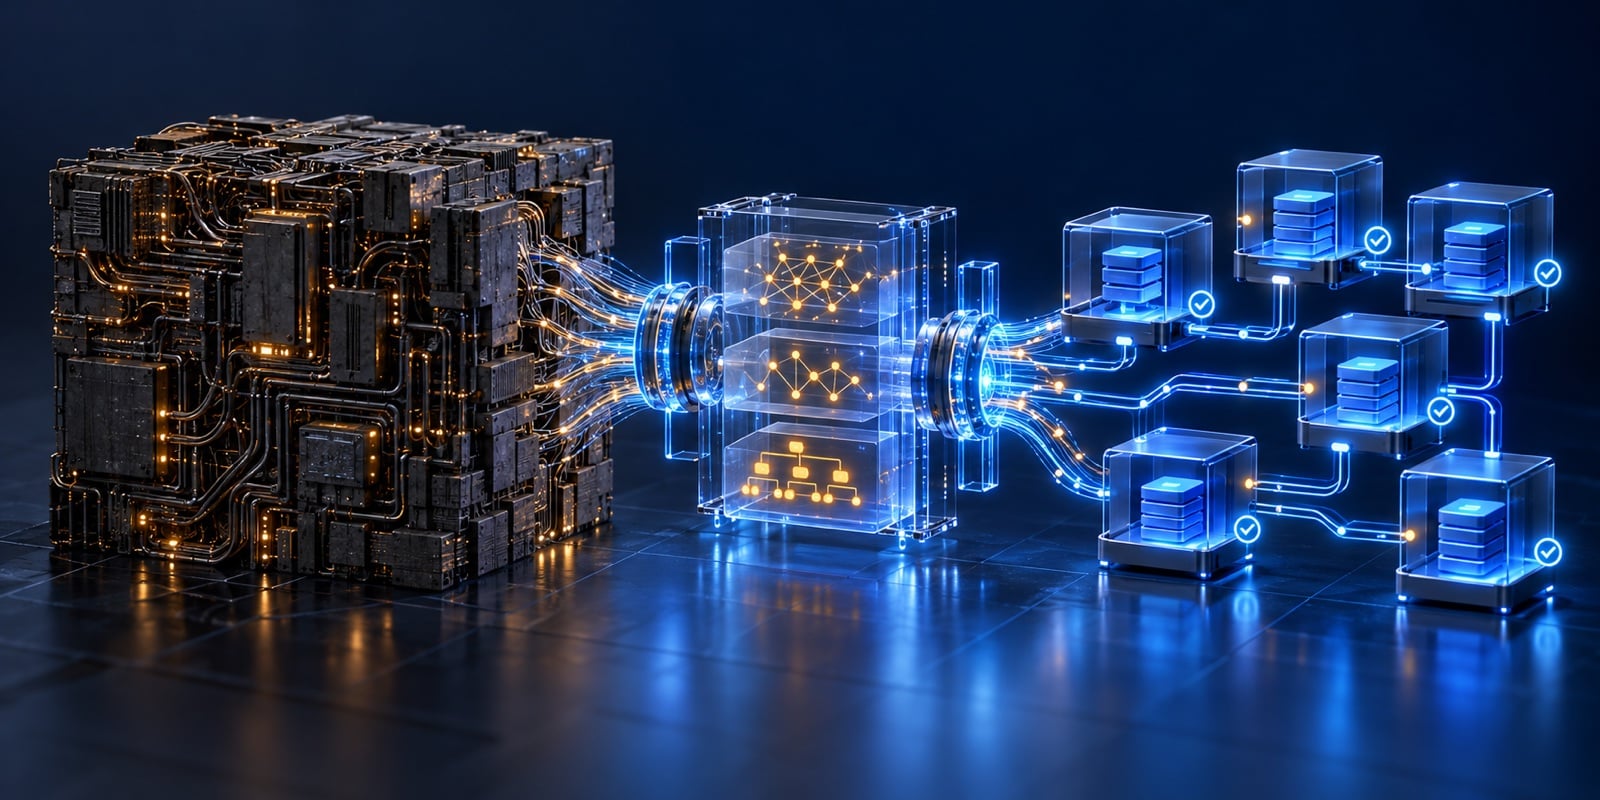
    単純にアップデートできないシステム向けです。ソースコードからシステムの振る舞いを解明し、その振る舞いを基準に再構築・テストします。4つのレビューゲートにより、各段階で責任者を明確にします。

    イラスト:複雑に絡み合ったレガシーシステムを層ごとに変換し、検証済みのモダンなサービスへ
  • 03/

    DevSecOpsと
    シークレット管理

    すべてのマージリクエストに設けたセキュリティゲートが、脆弱なコード、依存関係、漏えいしたシークレットを保護ブランチに到達する前に阻止します。全ビルドにSBOMを付与するため、次の重大なCVEが出ても探し回る必要はなく、照会するだけです。

    イラスト:一連のセキュリティゲートが漏えいしたシークレットを検出し、承認リリースの前に除外

1 / 3

監査の対象

チェーンのすべての環

監査は1つのランタイムだけでなく、依存関係からデプロイまでの経路全体を対象とします。

監査を予約する
  • Laravel
  • Symfony
  • Node.js
  • Java
  • .NET
  • Python
  • Go
  • WordPress
  • Magento
導入事例

レガシー資産と実運用の攻撃対象領域で実証済み

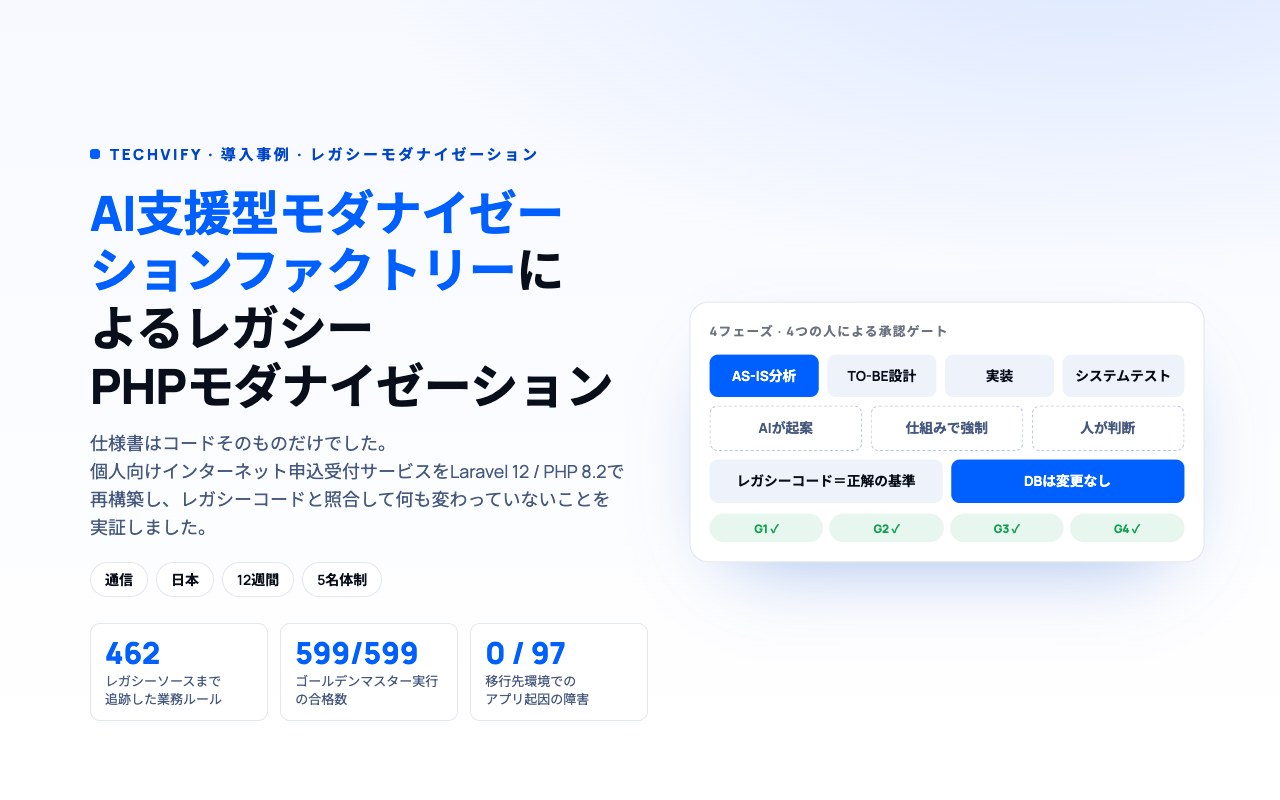
日本の通信グループ向けに、レガシーPHPプラットフォームをLaravel 12 / PHP 8.2で再構築。データベースも振る舞いもそのまま

12週間
エンドツーエンドの開発期間
462
レガシーソースまで追跡した業務ルール
599/599
合格したゴールデンマスターテスト
日本の通信グループ向けに、レガシーPHPプラットフォームをLaravel 12 / PHP 8.2で再構築。データベースも振る舞いもそのまま

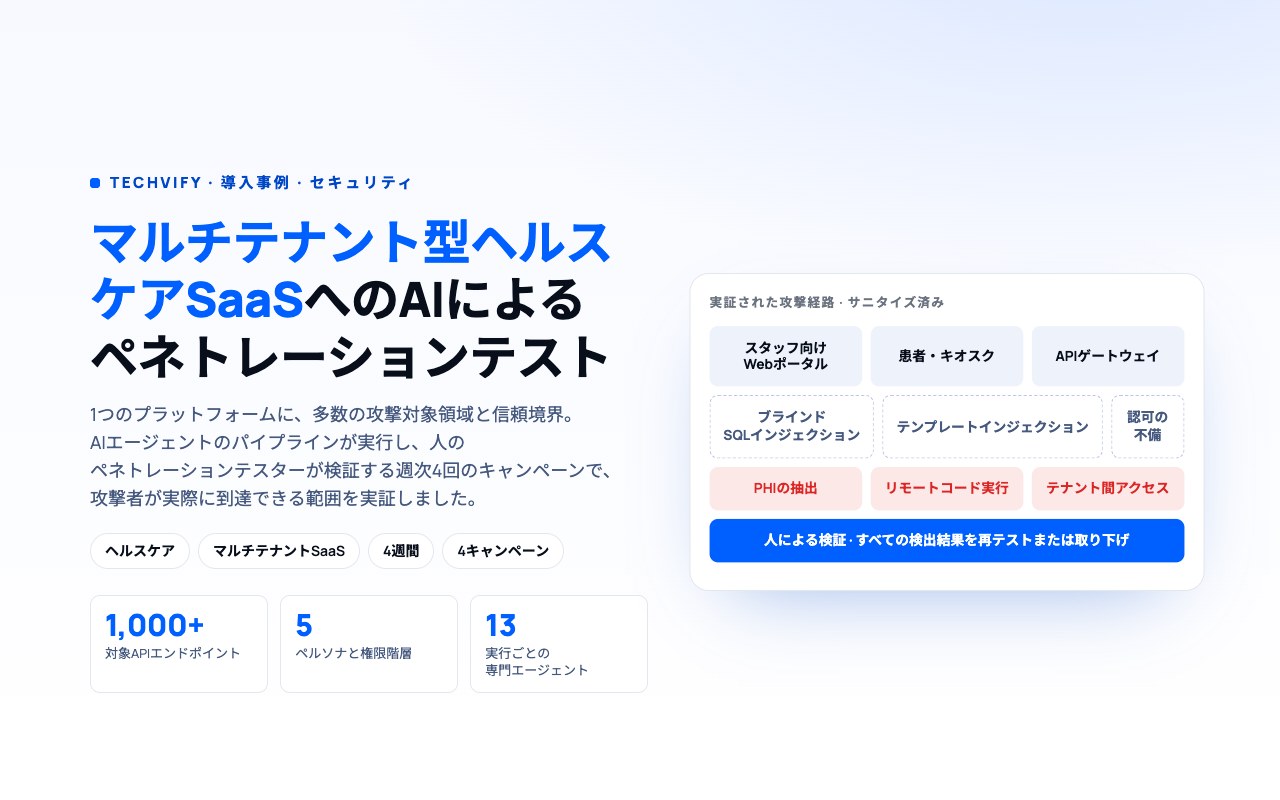
マルチテナント型ヘルスケアSaaSのペネトレーションテスト:スタッフポータル、患者用キオスク、APIゲートウェイ、テナント分離を週次4回のキャンペーンで検証

1,000+
対象のAPIエンドポイント
5
ペルソナと権限レベル
4週間
エビデンスに基づく4回のキャンペーン
マルチテナント型ヘルスケアSaaSのペネトレーションテスト:スタッフポータル、患者用キオスク、APIゲートウェイ、テナント分離を週次4回のキャンペーンで検証

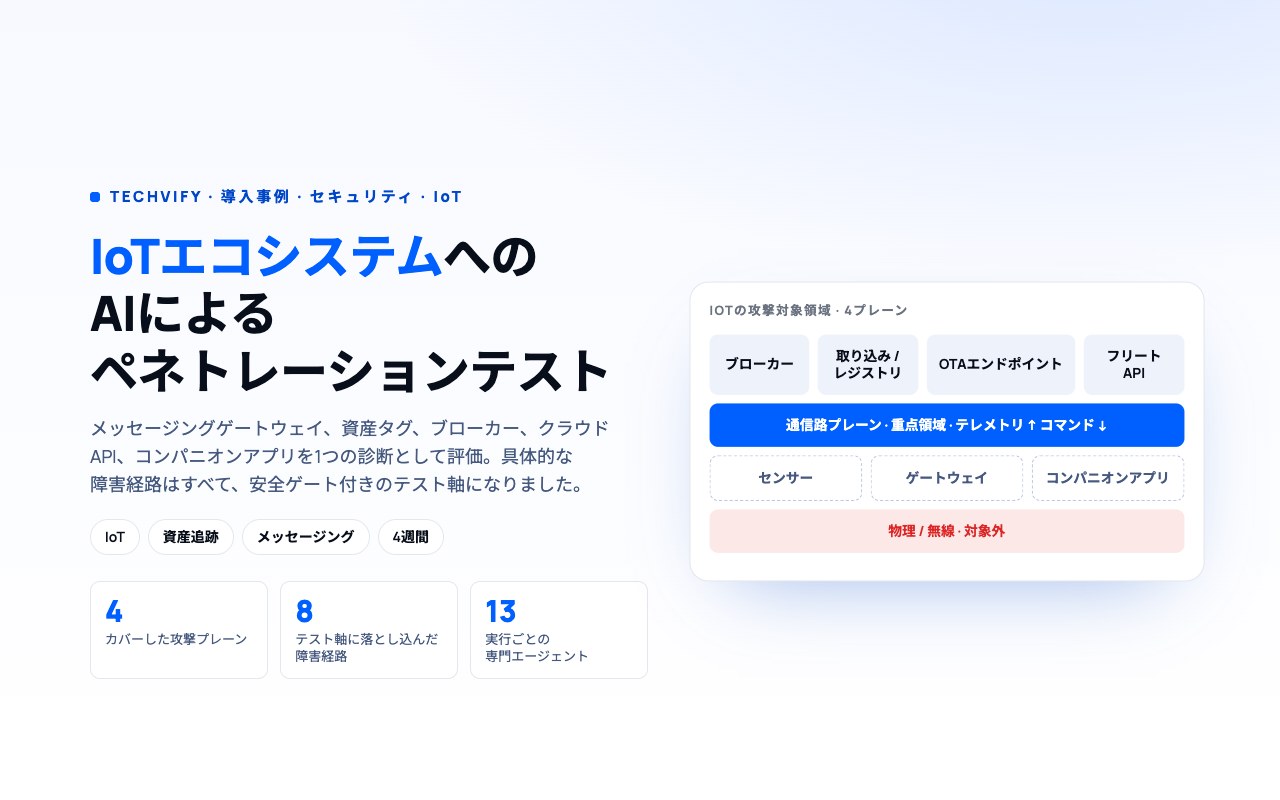
IoT資産追跡・メッセージングプラットフォームのペネトレーションテスト:通信、プラットフォーム、デバイス、コンパニオンアプリの各領域を横断

4
カバーした攻撃領域
13
1回の実行あたりの専門エージェント
4週間
マイルストーンで管理した案件
IoT資産追跡・メッセージングプラットフォームのペネトレーションテスト:通信、プラットフォーム、デバイス、コンパニオンアプリの各領域を横断
Techvifyが選ばれる理由

認証と評価

ソフトウェアの設計・開発・セキュリティ確保の方法を、独立した規格と業界からの評価が裏付けています。
  • ISO/IEC 27001:2022 認証取得
    ISO 9001:2015 認証取得
    認証取得ISO/IEC 27001 & ISO 9001情報セキュリティマネジメントと品質マネジメント。
  • AI Verify Foundation メンバー
    責任あるAIAI Verify Foundation メンバー信頼できるAIを推進するコミュニティの一員です。
  • GoodFirmsによる評価
    ベトナムICT企業トップ10
    業界からの評価評価されるエンジニアリングソフトウェア開発の専門性に対する第三者からの評価。
  • Claude Partner Network
    パートナーシップ認定 Claude パートナーAnthropicのパートナープログラムを通じて、Claudeのトレーニングと認定を受けたチームが担当します。

1 / 4

多くのエンジニアリング・セキュリティチームに選ばれています
  • acciona
  • aqua
  • babilou
  • denso
  • diginex
  • dkatalis
  • dzh
  • intrepid
  • investstream
  • iottag
  • kpmg
  • maxcontact
  • spdigital
  • thitaram
  • vahterus
  • wordsystem

今週よくいただくご質問

はい。8件のうち6件はランタイムの不具合ではなく、シークレットの漏えい、バックドア入りパッケージ、解読された証明書、データ漏えいでした。監査は特定の言語ではなく、チェーン全体を対象とします。

お問い合わせ

他者に見つかる前に、チェーンの弱点を把握しましょう

セキュリティコンサルタントがご依頼内容を確認し、ご連絡いたします。


拠点一覧

  • ハノイ
  • ホーチミン
  • ダナン
  • シンガポール
  • 福岡
  • 東京

本社F9, F11, F22 Tower A, HUDTOWER Building, 37 Le Van Luong Str, Thanh Xuan Ward, Hanoi, Vietnam

ホーチミンオフィスDong Nhan Building, 90 Nguyen Dinh Chieu, Tan Dinh Ward, Ho Chi Minh City, Vietnam

ダナンデリバリーセンター7th Floor, Block D, ICT1 Building, Software Park No.2, Nhu Nguyet Street, Hai Chau Ward, Da Nang, Vietnam

シンガポールオフィス18 Cross Street, #02-101, 18 Cross, Singapore 048423

福岡(本社)Hakata Ekimae City Building, 1-9-3 Hakata Ekimae, Fukuoka-shi, Fukuoka, Japan

東京(支店)Tensho Building 809, 3-9-10 Shimbashi, Minato-ku, Tokyo 105-0004 Japan

メディア掲載

  • Top 10 of Asia
  • VTV.vn
  • Yahoo Finance
  • India Today
  • AP
  • Business Today
  • The Straits Times
お気軽にどうぞ!ご質問があればチャットでお答えします。